Установка PHP 8.3 на RedOS 8.0
Ну собственно всё банально и скучно сводится к выполнению скрипта:
sudo dnf install php83-release
sudo dnf clean all
sudo dnf makecache
sudo dnf update php 
Ну собственно всё банально и скучно сводится к выполнению скрипта:
sudo dnf install php83-release
sudo dnf clean all
sudo dnf makecache
sudo dnf update php RedOS 8 собран на другой архитектуре, поэтому так просто обновиться не получится. А еще жадная техподдержка просит действующую лицензию на техподдержку, для получения скрипта для обновления с 7 на 8. Однако в Яндекс найдется всё (с):
#!/usr/bin/sh
# Обновляем пакеты
dnf upgrade --refresh
# Заменяем версию
sudo sed -i 's/7\.3/8.0/g' /etc/yum.repos.d/*
rm -f /etc/yum.repos.d/RedOS-kernels6.repo
# Обновляем систему
dnf system-upgrade download --allowerasing
# Удаляем неиспользуемые пакеты
dnf autoremove
dnf system-upgrade reboot
После перезагрузки продолжить:
#!/usr/bin/sh
rm -f /etc/yum.repos.d/*.rpmnew
dnf upgrade --refresh
Далее у меня вылезло несколько сломанных пакетов, которые фиксил следующим образом:
Кроме того, появился ряд сломанных пакетов. Лечил:
dnf remove qt5-qtlocation
dnf remove qt5-qtbase
dnf update perl-libs --best --allowerasing
dnf update
dnf install libicui18n*
dnf update
После чего всё вроде начинает работать без ошибок. Ну или с ошибками, но не явными. В случае нахождения оных, пост будет дополнятся.
Если нужно точено назначить доступ для редактирования файла для конкретной группы пользователей, то нужно:
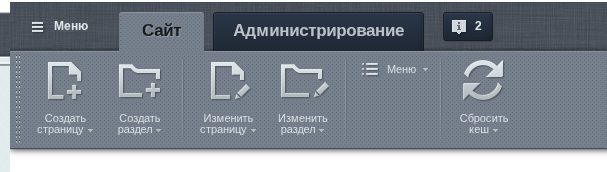
Выбрать «Изменить раздел» для этой страницы, после чего выбрать «Редактировать свойства папки в Панели управления»
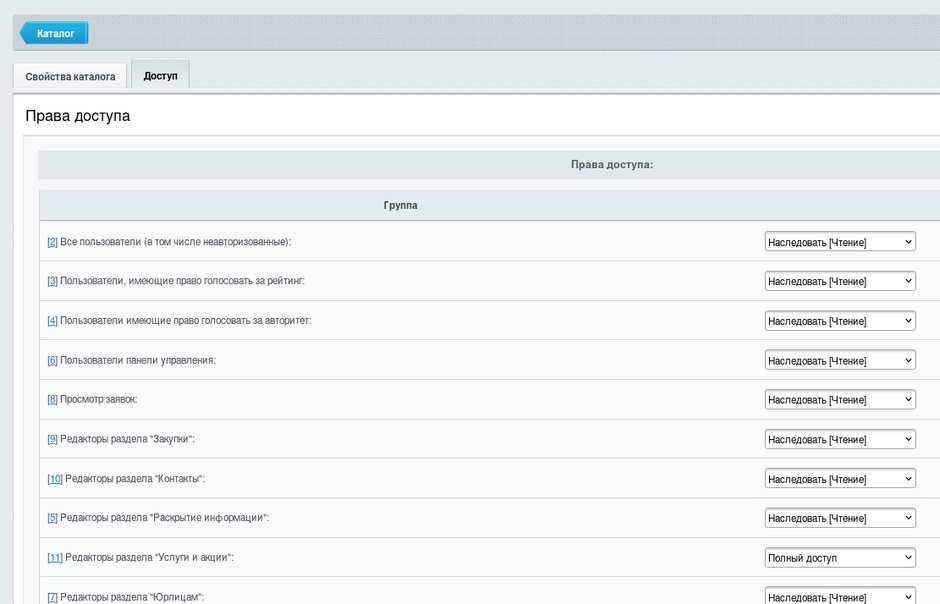
Для нужной группы выставить права «Полный доступ»
Увы, опять наступил момент, что ОС уже не обновляется оперативно, и того гляди, вообще её снимут с поддержки, а обновления ставить нужно. Ранее уже делал описание обновления, но с тех пор инструкция чуть изменилась.
Подготавливаю необходимый инструментарий и окружение:
dnf install libtool svn expat-devel pcre pcre-devel openssl-devel -y
dnf install zlib-devel
dnf install pam-devel
dnf install libselinux-devel
Скачиваю на сайте https://cdn.openbsd.org/pub/OpenBSD/OpenSSH/portable/ необходимую версию sshd, распаковываем её в папку и переходим в неё:
tar -xzf openssh-10.6p1.tar.gz
cd openssh-10.6p1
Конфигурируем, cобираем, устанавливаем:
./configure --with-privsep-path=/var/lib/sshd/ --sysconfdir=/etc/ssh --with-pam --with-selinux
make
make install
Переименовываем старые бинарники, и делаем ссылки на новые:
mv /usr/sbin/ssh /usr/sbin/ssh_old
mv /usr/sbin/sshd /usr/sbin/sshd_old
ln -s /usr/local/sbin/ssh /usr/sbin/ssh
ln -s /usr/local/sbin/sshd /usr/sbin/sshd
service sshd restart
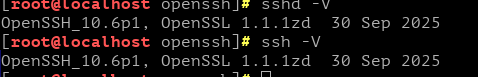
ssh -V
ssd -V
В результате получаем
С некоторых пор, если на сайте госуслуг нажимаещь F12, чтобы открыть консоль разработчика, то автоматически включается отладка, и подсмотреть что делает сайт «под капотом» становится проблематично т.к. после нажатия кнопки «продолжить», отладка снова автоматически останавливается. Вообще не понятно зачем они это сделали, т.к. отключается всё это одной кнопкой:
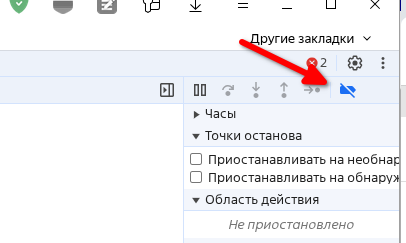
И для опытного программиста никакой трудности не возникает. А не опытные? А зачем они сюда полезут вообще и что увидят? Ну в общем так себе «защита» не понятно для кого рассчитанная